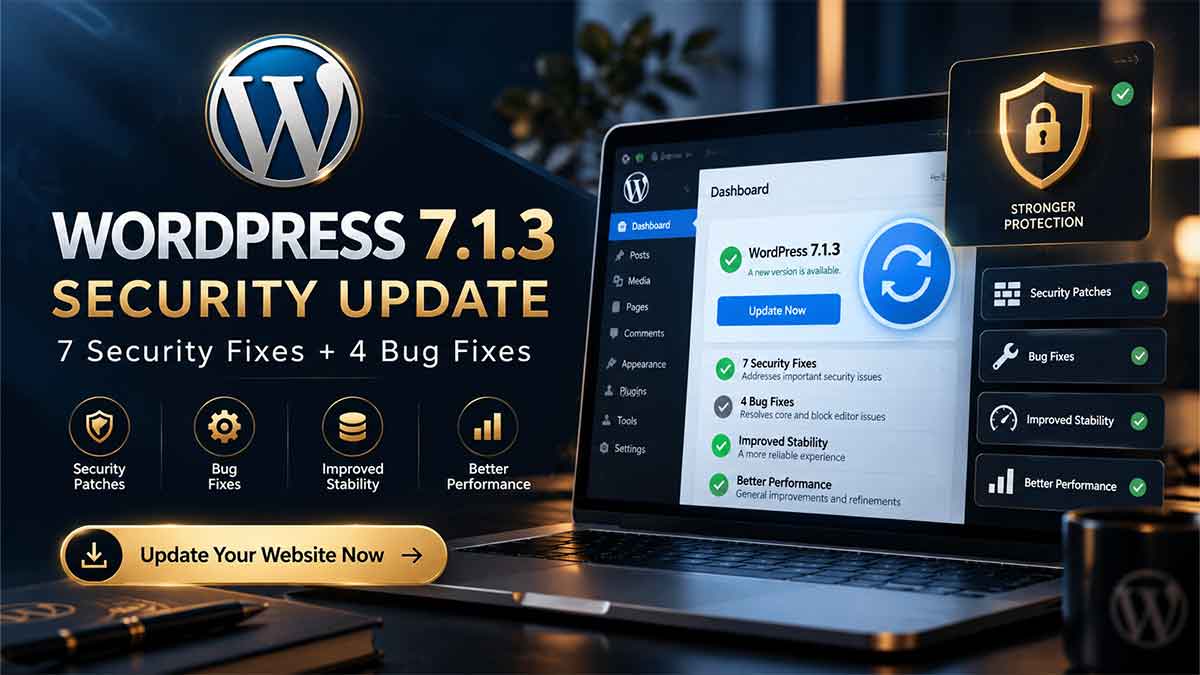
WordPress 7.1.3 منتشر شد؛ 7 مشکل امنیتی که صاحبان سایت باید جدی بگیرند
WordPress 7.1.3 با هفت اصلاح امنیتی و چهار رفع اشکال منتشر شده است. در این مقاله بررسی می کنیم چه مشکلاتی برطرف شده، کدام سایت ها باید سریع تر به روز شوند و بعد از آپدیت چه بخش هایی را باید تست کنید.
راهنمای مطالعه فهرست مطالب 14 بخش
اگر سایت وردپرسی دارید، نسخه WordPress 7.1.3 از آن آپدیت هایی نیست که بهتر باشد برای چند هفته به تعویق بیندازید.
این نسخه در 6 اکتبر 2026 منتشر شده و شامل هفت اصلاح امنیتی و چهار رفع اشکال است. تیم WordPress آن را به عنوان یک Security and Maintenance Release منتشر کرده و توصیه کرده سایت ها در اولین فرصت به روز شوند.
نکته مهم این است که 7.1.3 فقط یک مشکل خاص را اصلاح نمی کند. چند بخش مختلف WordPress در این نسخه تغییر کرده اند؛ از Comment و Permission گرفته تا Export، Embed و بعضی Hookهای داخلی WordPress.
برای صاحب یک سایت کسب و کاری، لازم نیست وارد تمام جزئیات فنی این آسیب پذیری ها شوید. چیزی که اهمیت دارد این است که نسخه امن تر منتشر شده و اگر سایت هنوز روی نسخه قدیمی قرار دارد، دلیلی برای به تعویق انداختن آپدیت وجود ندارد.
البته این به معنی آن هم نیست که تمام این هفت مشکل «بحرانی» هستند. WordPress برای همه آن ها Severity یکسانی اعلام نکرده است. بنابراین بهتر است به جای ایجاد ترس بی دلیل، دقیق تر بررسی کنیم هر مشکل چه معنایی دارد.
در WordPress 7.1.3 دقیقا چه چیزهایی اصلاح شده است؟
در این نسخه چند دسته متفاوت از مشکلات امنیتی برطرف شده اند.
یکی از آن ها مربوط به Stored XSS در بخش مدیریت Commentهاست. مشکل دیگری به Denial of Service در یکی از بخش های HTTP WordPress مربوط می شود. یک Second-order SQL Injection در Exportهای WXR هم اصلاح شده است.
علاوه بر این، یک مشکل Permission اجازه می داد کاربری با نقش Author در شرایطی کاری انجام دهد که نباید در محدوده دسترسی او باشد. همچنین یک مشکل می توانست Commentهای مربوط به Postهای Private یا منتشر نشده را در شرایطی بدون Login افشا کند.
WordPress همچنین یک مشکل XSS در Imgur Embed و یک مسئله فنی در Dynamic Hookهای داخلی خود را اصلاح کرده است.
ممکن است بعضی از این موارد برای صاحب سایت خیلی فنی به نظر برسند، اما همه آن ها یک نکته مشترک دارند:
مرزهایی که WordPress برای دسترسی، نمایش محتوا و اجرای عملیات در نظر گرفته باید دقیقا همان طور که انتظار می رود کار کنند.
وقتی این مرزها شکسته می شوند، حتی اگر فقط در شرایط خاص باشد، آپدیت اهمیت پیدا می کند.
مشکل XSS در Commentها چرا مهم است؟
یکی از اصلاحات مهم WordPress 7.1.3 مربوط به Stored Cross-Site Scripting در صفحه مدیریت Commentهاست.
Stored XSS با یک خطای ظاهری معمولی تفاوت دارد.
در این نوع مشکل، محتوای مخرب می تواند در سیستم ذخیره شود و بعدا زمانی که کاربر دیگری آن را مشاهده می کند، باعث اجرای کد ناخواسته در Browser شود.
در این مورد خاص، موضوع به Commentهای Pending و محیط مدیریتی WordPress مربوط بوده است.
این مسئله برای سایت هایی که Comment باز دارند اهمیت بیشتری پیدا می کند؛ مانند Blogها، Magazineها، سایت های آموزشی یا سایت هایی که User Generated Content دریافت می کنند.
نکته مهم این است که Comment حتی لازم نیست حتما Publish شده باشد تا وارد Workflow مدیریت سایت شود.
اگر سایتی Comment دریافت می کند، بهترین واکنش این نیست که Commentها را کاملا غیرفعال کند.
راه منطقی این است که WordPress Core را به نسخه اصلاح شده به روز کند.
یک مشکل Denial of Service هم برطرف شده است
WordPress در نسخه 7.1.3 یک مشکل Denial of Service یا DoS را نیز اصلاح کرده است.
DoS معمولا به این معناست که یک ضعف می تواند باعث شود بخشی از سیستم بیش از حد Resource مصرف کند، کند شود یا در شرایطی از دسترس خارج شود.
این مورد در یکی از Methodهای مرتبط با HTTP WordPress قرار داشته است.
برای بیشتر صاحبان سایت نیازی نیست خودشان این بخش از Core را بررسی کنند یا Code آن را تغییر دهند.
Fix رسمی منتشر شده است و راه درست استفاده از همان نسخه اصلاح شده WordPress است.
این موضوع یک نکته مهم درباره Security Pluginها هم نشان می دهد.
داشتن Plugin امنیتی مفید است، اما وقتی مشکل داخل WordPress Core قرار دارد، Security Plugin جای آپدیت Core را نمی گیرد.
WordPress یک SQL Injection در Exportها را هم اصلاح کرده است
یکی دیگر از مشکلات نسخه قبل، Second-order SQL Injection در WXR Export بود.
WXR همان فرمت Export خود WordPress است که برای انتقال محتوا استفاده می شود.
Second-order SQL Injection کمی با چیزی که معمولا از SQL Injection تصور می کنیم فرق دارد. در این حالت داده مشکل ساز ممکن است ابتدا وارد سیستم شود و خطر واقعی بعدا، زمانی که بخش دیگری آن را پردازش می کند، ظاهر شود.
ممکن است یک سایت شرکتی معمولی خیلی کم از Export WordPress استفاده کند.
اما این به معنی بی اهمیت بودن مشکل نیست.
در پروژه های واقعی، Content بین Environmentها منتقل می شود، Migration انجام می شود، Developerها از Export و Import استفاده می کنند و Pluginهای مختلف ممکن است با همین Data کار کنند.
وقتی Patch رسمی وجود دارد، منطقی تر است مشکل را در Core برطرف کنیم تا اینکه بخواهیم حدس بزنیم آیا سایت ما دقیقا وارد Scenario آسیب پذیر می شود یا نه.
سطح دسترسی Author هم اصلاح شده است
یکی از Fixهای دیگر مربوط به Permission کاربران WordPress است.
در نسخه آسیب پذیر، کاربری با نقش Author می توانست در شرایطی Post را Sticky کند؛ کاری که نباید در محدوده دسترسی این Role قرار می گرفت.
این مشکل شاید در سایت شخصی که فقط یک Administrator دارد خیلی مهم به نظر نرسد، اما در سایت های تیمی شرایط متفاوت است.
یک Magazine ممکن است چندین Writer داشته باشد. سایت شرکتی ممکن است Editor و Author جدا داشته باشد. Agency ممکن است برای Client سطح دسترسی محدود تعریف کرده باشد.
Role و Capability در WordPress دقیقا برای همین طراحی شده اند.
هر User باید فقط همان کارهایی را انجام دهد که برایش مجاز شده است.
حتی یک Permission Bug کوچک می تواند این مرز را به هم بزند.
افشای Commentهای Private هم برطرف شده است
یکی از قابل فهم ترین مشکلات این نسخه مربوط به Commentهای Postهای Private و منتشر نشده است.
WordPress مشکلی را اصلاح کرده که می توانست در شرایطی باعث شود Commentهای مرتبط با محتوای Private یا Unpublished بدون Authentication نمایش داده شوند.
وقتی یک Post خصوصی یا Draft است، انتظار طبیعی این است که محتوای مرتبط با آن هم برای کاربران عمومی قابل مشاهده نباشد.
این مشکل به خصوص برای سایت هایی مهم است که از Private Post برای Workflow داخلی، Membership، Editorial Process یا Content قبل از انتشار استفاده می کنند.
نکته مهم این است که وجود آسیب پذیری به این معنی نیست که تمام سایت های قدیمی حتما دچار نشت اطلاعات شده اند.
معنی درست آن این است که مرز دسترسی مورد انتظار می توانسته در شرایطی شکسته شود و حالا Fix رسمی برای آن وجود دارد.
Imgur Embed هم یک مشکل XSS داشت
WordPress در 7.1.3 یک مشکل XSS مربوط به Imgur Embed را هم اصلاح کرده است.
Embed کردن Content خارجی یکی از قابلیت های مفید WordPress است. کاربر یک Link را داخل Editor قرار می دهد و WordPress بخش زیادی از نمایش آن را خودش مدیریت می کند.
اما همین ارتباط با Content خارجی می تواند Attack Surface جدیدی ایجاد کند.
حتی اگر سایت شما در حال حاضر از Imgur استفاده نمی کند، این Fix یک نکته مهم را نشان می دهد:
امنیت WordPress فقط مربوط به Login Page نیست.
Comment، Embed، Import، Export، Permission، Media و Integrationها همگی بخشی از Security Surface سایت هستند.
مشکل هفتم بیشتر برای Developerها مهم است
یکی دیگر از Fixهای WordPress 7.1.3 به Dynamic Hookهای داخلی WordPress مربوط می شود.
این مورد از بقیه فنی تر است و احتمالا صاحب یک سایت معمولی هیچ وقت مستقیما با آن درگیر نمی شود.
اما Developerهای WordPress می دانند که Action و Filterها بخش مهمی از معماری Plugin و Theme هستند.
وقتی Parameterهای قابل دستکاری روی نام یک Action تاثیر بگذارند، احتمال ایجاد رفتار ناخواسته وجود دارد.
خوشبختانه این مورد هم در Core اصلاح شده و برای استفاده کننده عادی نیاز به تغییر Code وجود ندارد.
کافی است Core سایت به روز شود.
آیا باید WordPress 7.1.3 را سریع نصب کنیم؟
بله.
چون این نسخه یک Security Release است، بهتر است Update آن در اولویت قرار بگیرد.
اما «سریع Update کنید» به معنی این نیست که بدون Backup و بدون تست، سایت اصلی فروشگاه یا کسب و کار را تغییر دهید.
برای یک سایت ساده و به روز، Update ممکن است کاملا بدون مشکل انجام شود.
اما اگر سایت WooCommerce، Membership، Custom Theme یا Pluginهای اختصاصی دارد، بهتر است فرایند کمی کنترل شده تر باشد.
ترتیب منطقی این است:
Backup → Update → Test → Monitor
این فرایند شاید کمی بیشتر از زدن یک دکمه زمان ببرد، اما ریسک بسیار کمتری دارد.
قبل از Update یک Backup قابل بازیابی داشته باشید
قبل از نصب WordPress 7.1.3 مطمئن شوید Backup جدیدی از سایت دارید.
Backup فقط به این معنی نیست که یک Plugin چند روز پیش نوشته باشد Backup Successful.
برای سایت مهم باید بدانید فایل ها و Database کجا هستند و در صورت بروز مشکل چگونه Restore می شوند.
اگر Hosting شما Snapshot دارد، آخرین Backup را بررسی کنید.
اگر سرویس Backup جداگانه استفاده می کنید، مطمئن شوید آخرین Job واقعا موفق بوده است.
نیاز یک سایت Corporate ساده با WooCommerce Store که در طول روز سفارش دریافت می کند یکسان نیست.
هرچه Website برای کسب و کار مهم تر باشد، Backup و Update Process هم باید جدی تر طراحی شود.
بعد از Update فقط Homepage را باز نکنید
یکی از اشتباهات رایج این است که بعد از Update صفحه اصلی باز می شود و نتیجه می گیریم همه چیز سالم است.
این تست کافی نیست.
اگر سایت Lead Generation است، Form را Submit کنید و ببینید Lead واقعا به Email یا CRM می رسد.
اگر WooCommerce دارید، Cart و Checkout را بررسی کنید.
اگر Membership دارید، Login و Account را تست کنید.
اگر سایت به n8n، Zapier یا API دیگری متصل است، Integration را هم بررسی کنید.
بخش Admin را هم فراموش نکنید.
آیا Editor درست کار می کند؟
آیا Media قابل Upload است؟
آیا Commentها باز می شوند؟
آیا Custom Post Typeها و Pluginهای مهم رفتار عادی دارند؟
یک Update حرفه ای زمانی تمام می شود که Functionهای مهم سایت بررسی شده باشند.
آیا داشتن Security Plugin کافی است؟
نه.
Pluginهایی مانند Firewall، Malware Scanner یا Login Protection می توانند لایه امنیتی مهمی ایجاد کنند، اما جای Update Core را نمی گیرند.
اگر آسیب پذیری در خود WordPress وجود دارد، راه اصلی برطرف کردن آن نصب نسخه Patch شده است.
همین موضوع درباره Theme و Plugin هم صدق می کند.
سایت امن نتیجه یک ابزار واحد نیست.
Security معمولا حاصل ترکیب چند چیز است:
Core به روز، Pluginهای معتبر، Theme پشتیبانی شده، Hosting مناسب، Permission درست، Backup قابل اعتماد و Monitoring.
اگر یکی از این بخش ها برای مدت طولانی رها شود، Technical Debt شروع به جمع شدن می کند.
اگر سایت شما مدت زیادی است Update نشده، می توانید [خدمات طراحی سایت و WordPress](/fa/#services) را بررسی کنید تا علاوه بر Core، وضعیت Plugin، Performance و ساختار فنی سایت هم ارزیابی شود.
اگر سایت روی نسخه خیلی قدیمی WordPress است چه کنیم؟
اگر سایت چند Major Version عقب است، موضوع فقط نصب یک Security Patch نیست.
WordPress برای بعضی Branchهای قدیمی Security Fix منتشر می کند، اما این به معنی مناسب بودن استفاده بلندمدت از نسخه های بسیار قدیمی نیست.
با گذشت زمان Compatibility با PHP، Pluginها، Theme و Hosting دشوارتر می شود.
اگر سایتی نمی تواند به نسخه جدید WordPress Update شود چون Theme یا Plugin قدیمی آن خراب می شود، مشکل اصلی همان Dependency قدیمی است.
در چنین شرایطی بهتر است به جای ادامه دادن Updateهای اضطراری، کل Stack سایت بررسی شود.
ممکن است Theme نیاز به اصلاح داشته باشد.
شاید Plugin قدیمی باید جایگزین شود.
ممکن است PHP Version عقب مانده باشد.
گاهی هم سایت به دلیل Custom Code قدیمی عملا در یک نسخه مشخص قفل شده است.
این ها مشکلاتی هستند که هرچه دیرتر حل شوند، Migration آینده پرهزینه تر می شود.
WordPress 7.1.3 فقط یک Update دیگر نیست
نسخه 7.1.3 یادآوری خوبی است که Website بعد از Launch تمام نمی شود.
WordPress، Pluginها، PHP، Hosting و APIها دائما تغییر می کنند.
آسیب پذیری های جدید پیدا می شوند و Patch منتشر می شود.
به همین دلیل Maintenance باید بخشی از مالکیت سایت باشد، نه کاری که فقط وقتی سایت Down شد انجام شود.
اگر سایت شما الان روی نسخه قدیمی است، ابتدا Backup بگیرید و Core را به نسخه امن Update کنید.
بعد Functionهای اصلی را تست کنید.
اگر همه چیز سالم است، کار تمام است.
اما اگر برای Update کردن همیشه نگران خراب شدن سایت هستید، Pluginهای زیادی سال ها به روز نشده اند یا حتی نمی دانید چه کسی مسئول نگهداری سایت است، مسئله بزرگ تر از WordPress 7.1.3 است.
در این شرایط بهتر است کل Website از نظر Security، Core و Plugin Update، Performance، Technical SEO و Maintainability بررسی شود.
می توانید ابتدا [نمونه کارها](/fa/#portfolio) و [خدمات](/fa/#services) را ببینید و اگر سایت نیاز به بررسی دارد، از طریق [بخش تماس](/fa/#contact) آدرس سایت و توضیح مشکل را ارسال کنید.