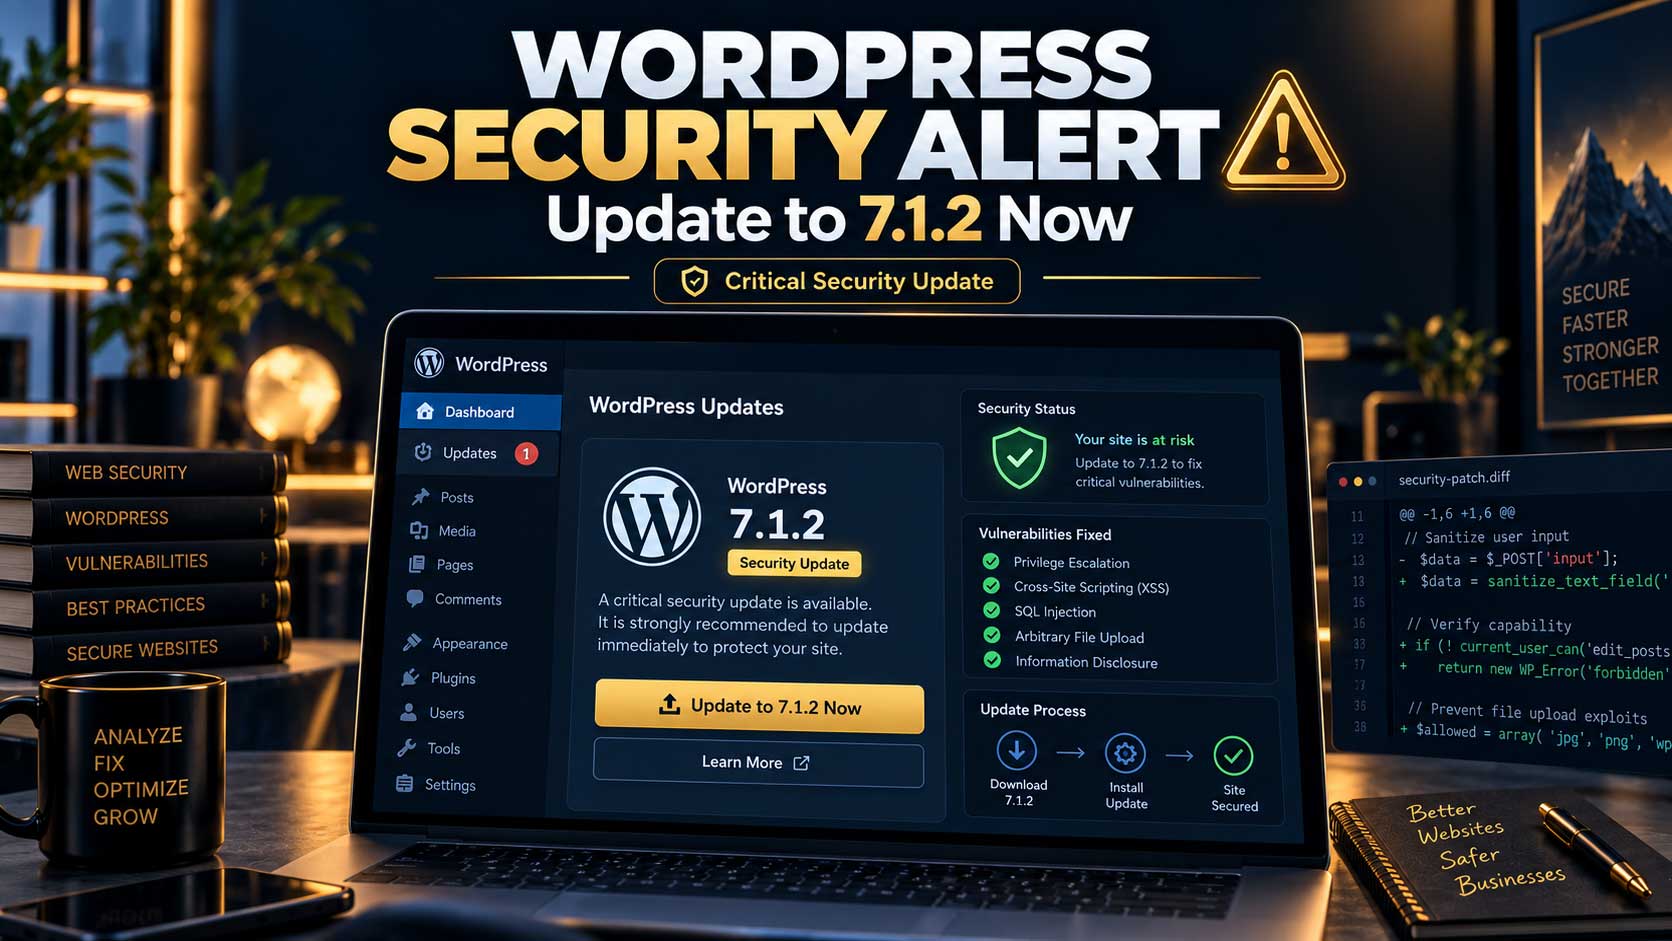
هشدار امنیتی WordPress 7.1.2؛ اگر سایت وردپرسی دارید همین امروز آپدیت کنید
WordPress نسخه 7.1.2 را برای رفع یک آسیب پذیری امنیتی بحرانی منتشر کرده است. این مشکل در شرایط مشخص می تواند به اجرای کد از راه دور منجر شود. بررسی می کنیم چه سایت هایی تحت تاثیر هستند و قبل و بعد از آپدیت چه کارهایی باید انجام دهید.
راهنمای مطالعه فهرست مطالب 8 بخش
اگر یک سایت WordPress دارید و معمولا Updateهای هسته را برای چند هفته یا چند ماه عقب می اندازید، انتشار WordPress 7.1.2 از آن Updateهایی نیست که بهتر باشد نادیده گرفته شود.
تیم WordPress در 22 سپتامبر 2026 نسخه 7.1.2 را منتشر کرد و اعلام کرد این نسخه یک آسیب پذیری امنیتی با Critical Severity را برطرف می کند. به همین دلیل توصیه رسمی WordPress این است که سایت ها در اولین فرصت به نسخه امن Update شوند. WordPress.org
موضوع فقط رفع یک Bug معمولی نیست. براساس توضیحات رسمی، یک مهاجم بدون نیاز به Authentication می توانست تحت شرایط مشخص از نحوه Resolution قالب صفحات سوء استفاده کند و یک فایل PHP محلی قابل خواندن را خارج از Directoryهای Theme فعال وارد فرایند کند. اگر همزمان پیش نیازهای لازم در Server Environment و Theme فعال وجود داشته باشند، این مسئله می تواند به Remote Code Execution یا RCE منجر شود. WordPress.org
این یعنی در سناریوی آسیب پذیر، مسئله می تواند از یک خطای ساده WordPress بسیار جدی تر باشد.
آیا همه سایت های WordPress در خطر هک شدن هستند؟
نه. انتشار یک آسیب پذیری بحرانی به این معنی نیست که تمام سایت های WordPress به صورت خودکار قابل هک هستند.
خود WordPress تاکید کرده که رسیدن این آسیب پذیری به Remote Code Execution به وجود مجموعه ای از شرایط خاص در Server و Theme فعال وابسته است. بنابراین نباید این خبر را به شکل «تمام سایت های وردپرسی همین حالا هک می شوند» تفسیر کرد. WordPress.org
با این حال، Severity بالای آسیب پذیری باعث شده تیم WordPress توصیه کند Update به تعویق نیفتد.
نکته مهم دیگر این است که مشکل فقط مختص WordPress 7.1 نیست. WordPress برای Branchهای قدیمی تر آسیب پذیر نیز نسخه های Security Fix منتشر کرده است. برای مثال نسخه های 7.0، 6.9، 6.8، 6.7 و تعدادی از Branchهای قدیمی تر Fix اختصاصی دریافت کرده اند. WordPress.org
در عین حال WordPress یادآوری کرده است که فقط آخرین نسخه اصلی به صورت فعال پشتیبانی می شود. WordPress.org
بنابراین اگر سایت هنوز روی نسخه بسیار قدیمی WordPress قرار دارد، سوال فقط این نیست که «این Patch را نصب کرده ایم یا نه؟» بلکه باید بررسی شود که آیا کل Stack سایت هنوز شرایط مناسبی برای نگهداری امن دارد یا خیر.
آسیب پذیری WordPress 7.1.2 دقیقا چه بود؟
براساس توضیح رسمی WordPress، مشکل در page-template resolution قرار داشت.
در شرایط خاص، مهاجم بدون Authentication می توانست مسیر Resolution قالب را به شکلی دستکاری کند که یک PHP File قابل خواندن در Server، خارج از Directory قالب فعال، وارد پردازش شود.
این نوع مشکل با مفهوم Path Traversal ارتباط دارد؛ یعنی سیستم به شکلی ناخواسته اجازه دسترسی یا اشاره به مسیری خارج از محدوده مورد انتظار را می دهد.
خطر اصلی زمانی ایجاد می شود که این رفتار در کنار شرایط مناسب Server و Theme بتواند مسیر اجرای کد را فراهم کند.
WordPress اعلام کرده فایل اصلی اصلاح شده در این Patch، wp-includes/template.php بوده است. WordPress.org
برای صاحب یک کسب و کار نیازی نیست وارد جزئیات Exploit شوید. چیزی که اهمیت دارد این است که Fix رسمی منتشر شده و باقی ماندن روی نسخه آسیب پذیر مزیت خاصی ندارد.
قبل از زدن دکمه Update چه کاری انجام دهیم؟
توصیه به Update فوری به این معنی نیست که در یک سایت مهم و درآمدزا بدون هیچ بررسی روی دکمه Update کلیک کنید.
اگر سایت ساده ای دارید که Backup منظم، Theme استاندارد و Pluginهای به روز دارد، احتمال زیاد Update کوچک Core بدون مشکل انجام می شود. سایت هایی که Automatic Background Update فعال دارند نیز ممکن است فرایند Update را به صورت خودکار شروع کرده باشند. WordPress.org
اما در سایت فروشگاهی، شرکتی یا سایتی که Plugin و Custom Code زیادی دارد، بهتر است قبل از Update مطمئن شوید Backup قابل بازیابی دارید و بعد از Update نیز سایت را تست کنید.
مخصوصا بخش هایی مانند Login، فرم های تماس، Checkout، Payment Gateway، پنل کاربری و Custom Functionality باید بعد از Update بررسی شوند.
مشکل بسیاری از سایت های WordPress این نیست که Update انجام نمی شود؛ مشکل این است که هیچ فرایند مشخصی برای Backup → Update → Test → Monitor وجود ندارد.
در [خدمات WordPress و طراحی سایت](/fa/#services) نیز این بخش از کار به اندازه ظاهر سایت اهمیت دارد، چون یک سایت حرفه ای فقط سایتی نیست که روز اول درست کار کند؛ باید بتوان آن را در ماه ها و سال های بعد هم با ریسک منطقی نگهداری کرد.
از کجا بفهمیم سایت به نسخه امن Update شده است؟
وارد WordPress Admin شوید و از قسمت Dashboard → Updates نسخه نصب شده را بررسی کنید.
اگر روی Branch اصلی جدید هستید، نسخه فعلی امن باید 7.1.2 یا نسخه جدیدتری باشد که بعدا منتشر شده است. WordPress.org در Release Archive نیز 7.1.2 را به عنوان آخرین نسخه سری 7.1 ثبت کرده است. WordPress.org
اگر روی Branch قدیمی تر هستید، باید بررسی کنید Fix متناظر با نسخه شما نصب شده یا خیر. برای مثال WordPress نسخه های 7.0.6 و 6.9.9 را نیز برای رفع همین آسیب پذیری منتشر کرده است. WordPress.org
با این حال، نگه داشتن یک سایت روی Branchهای بسیار قدیمی صرفا به این دلیل که Patch امنیتی دریافت کرده اند، Strategy مناسبی برای بلندمدت نیست.
هرچه Core، Theme، PHP Version و Pluginهای سایت قدیمی تر شوند، احتمال Conflict، مشکل امنیتی و هزینه Migration آینده بیشتر خواهد شد.
آیا Auto Update برای WordPress کافی است؟
Automatic Updates می توانند ریسک باقی ماندن روی نسخه های آسیب پذیر را کاهش دهند، اما جای Maintenance را کامل نمی گیرند.
فرض کنید WordPress به صورت خودکار Update شده اما یکی از Pluginهای اصلی با نسخه جدید Conflict پیدا کرده است. اگر هیچ Monitoring یا تستی انجام نشود، ممکن است سایت از نظر امنیت Core به روز باشد ولی فرم سفارش یا بخشی از سایت از کار افتاده باشد.
به همین دلیل سایت های مهم معمولا به یک فرایند نگهداری منظم نیاز دارند.
این فرایند بسته به نوع پروژه می تواند شامل Backup، Core Update، Plugin Update، Theme Update، تست عملکرد، بررسی Error Log و کنترل بخش های حیاتی سایت باشد.
اگر سایت منبع Lead یا فروش است، Maintenance نباید فقط زمانی انجام شود که سایت از دسترس خارج شده باشد.
می توانید بخشی از نمونه پروژه های WordPress و Web Design را در [Portfolio](/fa/#portfolio) ببینید؛ در پروژه واقعی، طراحی و تحویل سایت پایان کار فنی نیست و قابلیت نگهداری بعد از Launch هم بخشی از کیفیت پروژه محسوب می شود.
چرا این خبر برای کسب و کارهای وردپرسی مهم است؟
بیشتر مدیران کسب و کار WordPress را از زاویه طراحی سایت می بینند. تا زمانی که Homepage باز می شود و فرم تماس کار می کند، تصور می کنند سایت مشکلی ندارد.
اما Security معمولا به همین شکل دیده نمی شود.
یک سایت می تواند کاملا عادی به نظر برسد و همچنان Core یا Plugin آسیب پذیر داشته باشد.
مشکل دیگر این است که Updateها گاهی برای مدت طولانی عقب می افتند، چون مدیر سایت از خراب شدن سایت بعد از Update می ترسد. این نگرانی بی دلیل نیست؛ مخصوصا در سایت هایی که Customisation ضعیف یا تعداد زیادی Plugin قدیمی دارند.
اما راه حل، Update نکردن نیست.
راه حل داشتن محیط و Process مناسب برای Update است.
سایتی که نمی توان Core آن را بدون ترس به روز کرد، احتمالا از نظر معماری یا Maintenance Debt هم نیاز به بررسی دارد.
اگر سایت شما روی نسخه قدیمی است چه کار کنید؟
اگر WordPress Admin نشان می دهد سایت هنوز Update نشده است، اول از همه Panic نکنید و همزمان Update را هم برای ماه بعد نگذارید.
ابتدا Backup کامل از Database و Files بگیرید. اگر سایت مهم است، بهتر است Backup قابلیت Restore شدن داشته باشد و صرفا وجود یک ZIP قدیمی روی Server به عنوان Backup در نظر گرفته نشود.
بعد WordPress Core، Theme و Pluginهای اصلی را از نظر Compatibility بررسی کنید. در سایت های حساس می توان Update را ابتدا روی Staging Environment تست کرد و پس از تایید، Production را به روز کرد.
بعد از Update نیز فقط Homepage را باز نکنید.
فرم ها، Login، Search، Checkout، پنل کاربر و هر Feature مهم سایت باید تست شوند.
این رویکرد ممکن است چند دقیقه یا چند ساعت بیشتر زمان ببرد، اما بسیار بهتر از دو حالت افراطی است: Update کورکورانه روی Production یا Update نکردن برای چندین ماه.
WordPress 7.1.2 یک یادآوری مهم برای صاحبان سایت است
این Update فقط یک خبر امنیتی دیگر نیست.
WordPress یکی از پرکاربردترین CMSهای دنیاست و همین Popularity باعث می شود Security Updateهای آن برای تعداد بسیار زیادی از کسب و کارها اهمیت داشته باشند.
در 22 سپتامبر 2026، WordPress 7.1.2 برای رفع یک آسیب پذیری بحرانی منتشر شد و WordPress.org رسما توصیه کرد سایت ها فورا Update شوند. WordPress.org
اگر سایت شما Update شده، مرحله بعد بررسی عملکرد آن است.
اگر هنوز Update نشده یا نمی دانید کدام نسخه، Theme و Pluginها روی سایت فعال هستند، این خبر فرصت خوبی است که وضعیت Maintenance سایت را جدی تر بررسی کنید.
برای یک سایت کسب و کاری، امنیت تنها نصب یک Plugin Security نیست. امنیت نتیجه مجموعه ای از تصمیم های درست در Hosting، Core، Pluginها، Custom Code، Backup و Maintenance است.
اگر سایت WordPress شما مدت زیادی است Update نشده، بعد از Update دچار Error می شود یا نمی دانید از نظر Core، Plugin، Performance و SEO در چه وضعیتی قرار دارد، می توانید [خدمات سایت](/fa/#services) و [نمونه کارها](/fa/#portfolio) را بررسی کنید و برای بررسی وضعیت سایت از طریق [بخش تماس](/fa/#contact) اطلاعات پروژه را ارسال کنید.